サードパーティリスク
さーどぱーてぃりすく
Third-party Risk
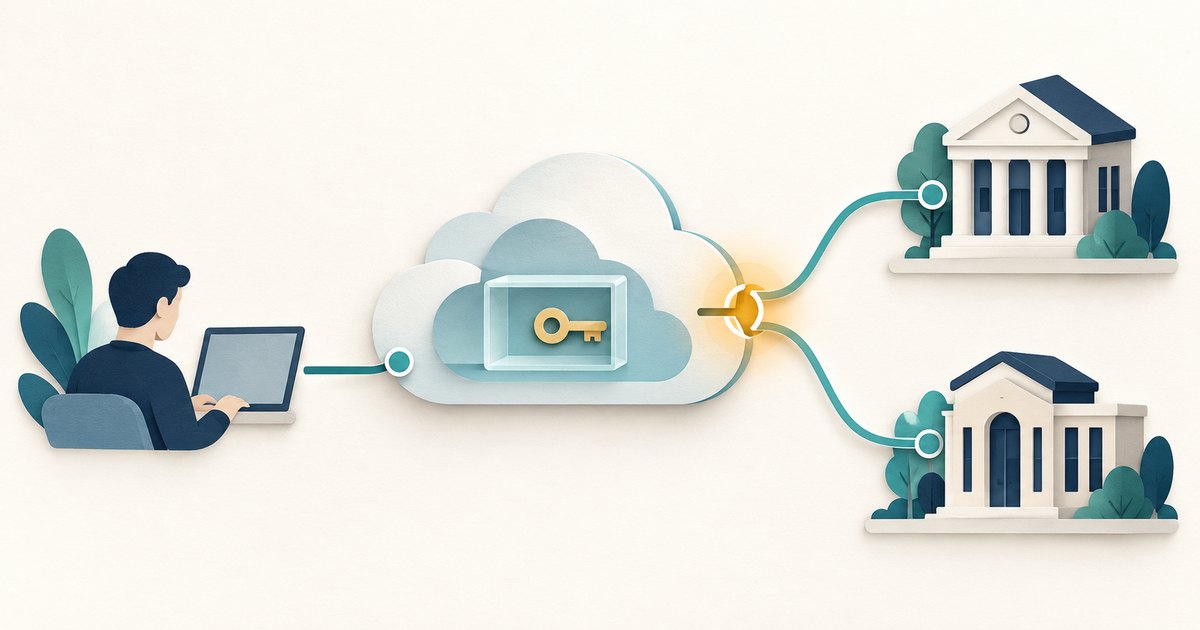
サードパーティリスクとは
サードパーティリスクとは、企業や金融機関が外部のサービス提供者に依存することで生じる、業務停止、情報漏えい、業務品質の低下、法令違反などのリスクです。クラウド、決済、データ処理、AI、顧客対応の委託先などが対象になります。
自社のシステムが正常でも、委託先の障害で送金できなくなったり、外部環境に保存した認証情報が流出して取引口座へ影響したりすることがあります。直接契約した相手だけでなく、その相手が利用する再委託先や共通基盤まで依存関係を追う必要があります。
2社の口座でも、動かす基盤が1つなら共通の弱点が残る
仮に、個人投資家がA社・B社の2つのFX口座を持ち、両方の自動売買ソフトを同じ1台の外部クラウド上のパソコンで動かしているとします。取引会社は2社に分かれていても、ソフトの実行環境は1つです。その環境が停止すれば、両方の自動売買が止まる可能性があります。
口座の分散と実行環境の分散は別
仮定:2社の口座の自動売買を、共通の外部環境1台で実行
外部環境が停止 → 両方のソフトが止まる可能性
認証情報の問題 → 停止への対処に加え、口座側の保護も必要
クラウドが止まっても、取引口座の建玉や残高がなくなるとは限りません。一方、自動売買が止まっただけで建玉も自動的に決済されると考えるのは危険です。口座側で受け付け済みの注文と、ソフトの稼働を必要とする処理を、取引会社の仕様で確認します。
また、外部環境に口座の認証情報を保存していれば、停止への備えと認証情報の保護は別に必要です。別端末から口座を確認できる経路、利用中のセッションや連携権限を止める方法、サポート窓口を把握しておきます。
停止・情報漏えい・業務品質では、確認する点が違う
| 問題 | 金融サービスへの影響例 | 主な確認点 |
|---|---|---|
| サービスの停止 | 注文ソフトが動かない、決済処理が遅れる | 代替経路、復旧時間、締切、再開後の処理能力 |
| 情報・認証の侵害 | 顧客情報の持出し、保存した認証情報の不正利用 | 保存データと操作権限、認証変更、セッション切断、履歴確認 |
| 品質・法令対応の不備 | 委託した計算や本人確認の誤り、必要な記録の欠落 | 責任分担、検証、監査、記録保存、是正と報告 |
同じ事故で複数の問題が重なることもあります。予備サーバーを用意すれば情報漏えいも防げる、パスワードを変えれば停止中の業務も回復する、とは限りません。
実例:外部のデスクトップ環境から取引口座へ波及
GMOインターネットは2026年10月22日の第2報で、「お名前.com デスクトップクラウド」の不正アクセスについて、影響の可能性があるサーバーを26,739件と発表しました。これは対象になり得るサーバーの数であり、被害者数や不正取引が確認された口座数ではありません。対象サービスは同サービスの全プランです。
同社は10月24日の第4報で、同サービスへの不正アクセスと利用者の情報の外部持出しを確認したと説明しました。サーバー上の取引ツールに保存された口座のログイン情報等が取得・不正利用された可能性があるとして、利用者には取引口座側の確認と保護も求めています。
この事例では、外部の実行環境と、その環境から利用する金融口座の両方が確認対象になります。利用者が自分で契約した外部環境について、金融機関がその提供会社へ業務委託しているとは限りません。サービス名、契約関係、保存情報、アクセス権限を個別に確かめることが大切です。
事例の情報基準日:2026年10月27日。攻撃の予告だけで端末への感染や予告の実行が確認されたことにはなりません。同一企業グループの別サービスまで、同じ影響があると判断することもできません。
利用者は対象サービスと口座を確かめる
- 公式の対象範囲を読む:契約サービス、プラン、利用時期が案内の対象か確認します。SNSの短い見出しだけで、全利用者への指示と受け取らないようにします。
- 認証と接続を確認する:上記事例の第2報では、対象利用者にサービスのサーバー以外の端末から取引口座等のパスワードを変更し、ログオフしてセッションを切断するよう求めています。具体的な端末の扱いは、対象サービスの最新の公式案内に従います。
- 履歴と残高を確認する:身に覚えのない取引は取引先へ連絡します。取引制限の解除や出金、補償の条件は各社の案内で確かめ、自己判断で全額補償されると考えないようにします。
- 便乗した連絡を避ける:取引会社の公式アプリや保存済みの公式窓口から確認します。認証コードの提供や「被害回復の手数料」を求める不審な連絡には応じないようにします。
フィッシングは事故への不安に便乗することがあります。多要素認証も、取引会社が提供する方式や保護する操作を確かめて設定し、認証コードを第三者へ渡さないことが必要です。
金融機関・企業は契約前から終了後まで管理する
管理の基本は、外部に任せる業務、その重要性、渡すデータと権限を把握することです。契約書や認証取得の確認だけで終えず、次の段階までつなげます。
- 導入前:業務停止時の影響、提供者の能力や財務・安全性、データの保管場所、再委託先、代替手段を調べる。
- 契約時:責任分担、必要な安全管理、監査・情報取得の権利、事故報告と連絡、復旧、再委託の条件を定める。
- 利用中:実際の稼働状況と事故、権限・再委託先の変更を監視し、提供者も含む代替運用や復旧を試す。
- 終了時:別の提供者へ移せるデータと形式、移行期間、権限の失効、残存データの返却・削除を確認する。
複数の委託先が同じクラウドや認証基盤を使っていれば、契約先を増やしても依存が残る場合があります。自社の代替策に加え、市場の多くの金融機関が同じ少数の提供者に頼るクラウド集中リスクも考慮します。
委託先を含む復旧が顧客に必要な水準へ間に合うかは、オペレーショナル・レジリエンスとつながります。証明書や暗号を外部サービスに依存する場合には、方式の変更・切戻しが可能なクリプトアジリティも確認します。
サードパーティリスクについてよくある疑問
- 金融機関が攻撃されていなくても口座に影響しますか?
- 外部環境に保存した認証情報が不正利用されれば、金融機関自身のシステムが侵入された場合以外でも影響する可能性があります。どこに侵入があったかと、どの口座に影響があったかを個別に確認します。
- 口座を2社に分ければ外部サービスのリスクも分散できますか?
- 両方のソフトが同じ外部環境で動くなら、その環境への依存は共通です。口座数だけでなく、実行環境、認証基盤、通信などの共通部分を確かめます。
- クラウドの停止と認証情報の漏えいは同じ対処ですか?
- 停止には業務の代替手段が、認証情報の問題には認証変更やセッション・連携権限の確認が必要です。両方が起きる場合もあり、サービスの再開だけで口座保護まで完了したとは限りません。
- 契約を終了すれば管理も終わりますか?
- 残ったデータやアクセス権限があれば、終了後も影響する可能性があります。データの返却・削除、権限の失効、別環境への移行と動作確認まで管理します。
- 関連用語