クレジットカード
Credit Card
- 英語
- Credit Card
- 決済時期
- 原則として後払い
- 主な関係者
- 利用者・加盟店・発行会社・加盟店契約会社・国際ブランド
クレジットカードとは
クレジットカードは、商品・サービスの代金をカード会社などが加盟店へ立て替え、利用者が後日支払う決済手段です。利用限度額内で信用に基づき利用し、支払日は契約と利用期間で決まります。
クレジットカード決済の資金の流れ
利用時:承認と購入
決済ネットワークを通じて承認され、利用者は商品・サービスを受け取ります。
後日:請求と精算
加盟店への立替払いと、利用者からの後日支払いを分けて読むのがポイントです。
決済の流れと支払方法
加盟店が取引承認を求め、カード発行会社側が利用可否を判定します。売上確定後、加盟店には加盟店契約会社等を通じて代金が支払われ、利用者には締め日ごとに請求されます。
一括・ボーナス払い
所定日にまとめて払います。手数料の有無は契約で確認します。
分割払い
回数を決めて払い、通常は回数等に応じた手数料がかかります。
リボ払い
毎月の支払方式を一定範囲にしやすい反面、残高と期間が見えにくく総手数料が増え得ます。
デビットカードとの違いと安全管理
デビットカードは原則として利用時に預金口座から引き落とし、クレジットカードは後払いです。プリペイドカードは事前入金残高から支払います。
紛失・不審取引は発行会社へ直ちに連絡し、明細を定期確認します。補償には届出期限や本人の管理状況など条件があるため、「不正利用なら必ず全額補償」とは限りません。
番号の下4桁・セキュリティコード・暗証番号は別
クレジットカードに関する数字は、同じ桁数でも役割が違います。利用明細に出るカード番号の下4桁はカードを見分けるための表示で、セキュリティコードや暗証番号の代わりにはなりません。
| 情報・仕組み | 数字や形式 | 主な役割と注意点 |
|---|---|---|
| カード番号の下4桁 | 番号の末尾4桁 | 明細や登録カードを見分ける表示。これだけで本人確認が完了するとは限らない |
| セキュリティコード | 通常3桁または4桁 | ネット通販などでカード情報とともに入力する情報。カード番号の末尾や暗証番号とは別 |
| 暗証番号(PIN) | 日本のカードでは一般に4桁 | 店頭のIC取引やATMなどで使用。電話やメールで他人へ伝えない |
| 3Dセキュアでの本人認証 | ワンタイムパスワードやアプリなど | カード発行会社が必要に応じて行う認証。印字されたセキュリティコードとは異なる |
JCBの案内では、従来のカード裏面に並ぶ7桁の数字のうち、前の4桁はカード番号の末尾、後ろの3桁がセキュリティコードです。カードの種類によって表示位置や方法は異なるため、実際のカードや発行会社の案内を確かめます。
3Dセキュアは、必要に応じてワンタイムパスワードの入力やアプリでの承認を行う仕組みです。追加の入力画面が毎回表示されるとは限りません。たとえばJCBのワンタイムパスワードには数字6桁の案内がありますが、形式や認証方法をすべてのカードで同じと考えることはできません。
「保存していない」と「入力時にも盗まれない」は別
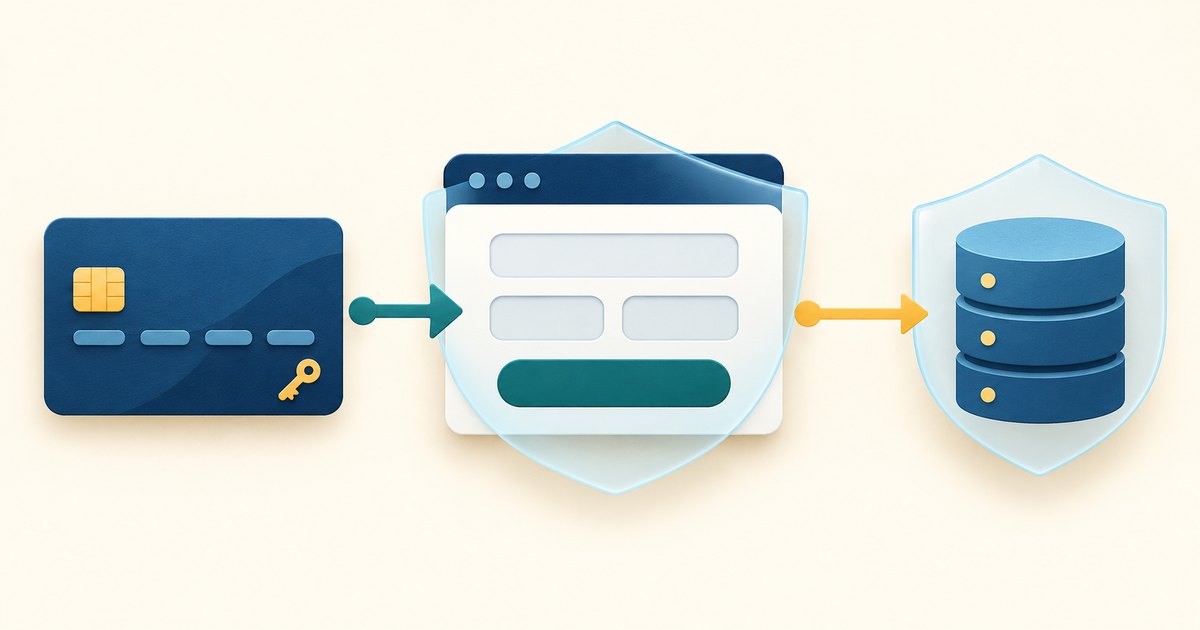
加盟店がカード番号の一部しか保存していなくても、利用者が決済画面へ入力する情報は別に保護する必要があります。保存済みのデータが読み出される問題と、改ざんされた入力画面などから決済中の情報が盗まれる問題では、影響する情報や利用期間が違うことがあります。
決済入力と保存データを別々に確認する
購入時の入力画面番号・有効期限・コードなど
入力時の保護画面が改ざんされると、入力中の情報が盗まれる可能性
店舗が保存するデータ注文履歴・番号末尾など
保存項目は仕組みによる
保存データの保護保存先への侵害では、その場所にある情報が確認対象
カード情報の安全管理基準であるPCI DSSでは、加盟店やその決済サービス事業者が、取引の承認後にセキュリティコードを保存することを禁止しています。暗号化して保存する場合や、顧客から保存の同意を得た場合も、この禁止を免れるものではありません。
一方、セキュリティコードが流出したという情報だけで、「店舗が承認後もコードを保存していた」と原因を決めることはできません。入力時に盗まれる一般的な手口もあるため、個々の事案の原因は調査結果で確認します。画面の鍵マークやHTTPS表示だけで、入力先の正当性や安全性のすべてを判断することも避けます。
情報流出や不審な利用の案内を受けたら
- 対象の日時と項目を確認する:店舗の公式案内で、対象サイト・利用期間・決済方法・流出した可能性のある情報を読みます。「下4桁」「番号全桁」「セキュリティコード」を同じ意味にせず、自分の注文日時と照合します。
- 発行会社の公式窓口へ相談する:公式アプリ、保存済みの公式サイト、カード記載の連絡先から、利用停止や再発行の要否を確認します。不審なメールやSMSのリンク、相手が指定した電話番号を入口にしないようにします。
- 明細と通知を確認する:身に覚えのない利用は速やかに発行会社へ連絡し、通知や案内、注文記録を残します。明細に反映されるまでの時間があるため、確認を一度で終えないようにします。
- 再発行後の継続払いも確かめる:カード番号や有効期限が変わった場合、公共料金や定期購入などの登録変更が必要になることがあります。変更方法は発行会社と契約先の案内で確認します。
流出した情報を使い、カード番号の末尾や注文内容を言い当てるフィッシングも考えられます。相手が一部の情報を知っていることだけで本物と判断せず、暗証番号やワンタイムパスワードを電話・メールで相手へ伝えないようにします。
3Dセキュアや利用通知は不正利用への備えですが、あらゆる被害の防止や補償を保証するものではありません。補償の対象、届出期限、必要な対応は、発行会社の規約と個別の案内で確認します。
クレジットカードについてよくある疑問
- 一括払いなら借金ではありませんか?
- 利用から支払日までカード会社が立替える後払い取引です。期限までに支払う義務があります。
- 利用可能額と口座残高は同じですか?
- 違います。利用可能額は契約上の枠から未精算利用額等を引いた金額です。
- リボ払いは毎月同額なら安いですか?
- 月額が小さく見えても期間が延び、総手数料が大きくなることがあります。
- カード番号の下4桁がセキュリティコードですか?
- 違います。下4桁はカード番号の一部で、セキュリティコードは通常3桁または4桁の別の情報です。JCBの従来の裏面表示では、並ぶ7桁の前4桁と後3桁で役割が異なります。
- セキュリティコードの流出は、店舗が保存していた証拠ですか?
- その情報だけでは原因を決められません。保存先への侵害だけでなく、改ざんされた決済画面などから入力時に情報が盗まれる場合もあります。対象の期間・システムと調査結果を確認します。
- 3Dセキュアの追加入力が出ない決済は、必ず不正ですか?
- 必ずしもそうではありません。発行会社が必要に応じて認証し、追加の入力を求めない場合もあります。印字されたセキュリティコード、暗証番号、ワンタイムパスワードを区別し、不審な利用は公式窓口へ確認します。